Domain rtsh.de kaufen?
Wir ziehen mit dem Projekt
rtsh.de um.
Sind Sie am Kauf der Domain
rtsh.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain rtsh.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **


Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
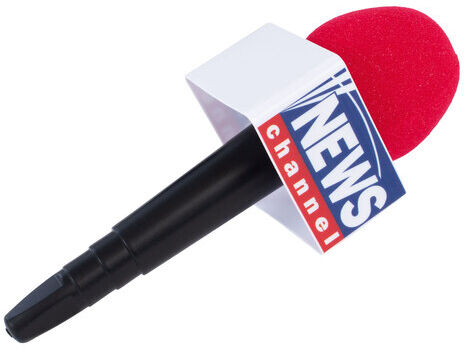
Mikrofon "Nachrichten"Mikrofon Nachrichten – Newsflash: Dieses Must-have dürfen sich fleißige Faschingsreporter nicht entgehen lassen!Besonderheiten: mit Aufschrift NEWS channelLieferumfang: MikrofonDetails: Kunststoff-Mikrofon mit SchaumstoffGrößenhinweis: 25 cmFarbe: rot/weiß/schwarzAls unerschrockener Reporter berichten Sie live und in Farbe über das aktuelle Faschingstreiben. Furchtlos interviewen Sie Geister und Dämonen, drehen Dokumentation über das Faschings-Tierreich oder decken Ungerechtigkeiten bei Hofe auf! Egal, für welche Story Sie sich entscheiden, mit Ihrem täuschend echt aussehenden Mikrofon erleben Sie bestimmt Faschingsabenteuer, über die es sich zu berichten lohnt!6,95 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Kohlbecker, Günter: Gebäudeenergiegesetz Informationen für ImmobilieneigentümerGebäudeenergiegesetz Informationen für Immobilieneigentümer , Die Erhöhung der Treibhausgase in der Atmosphäre entsteht unter anderem durch das Verbrennen fossiler Brennstoffe, z. B. durch das Heizen in Wohngebäuden. Ebenso ist erkennbar, dass die Klimaerwärmung auch die Forderung nach kühlen Räumen ankurbelt und somit ein Mehrfaches an Energie verbraucht wird. Die Konsequenz daraus ist für uns, die Art des Heizens auf Klimaneutralität umzustellen und auch das Umfeld gegen die Erwärmung zu wappnen. Ein Schwerpunkt gibt die Regierung beim Thema Heizung vor. Also ist es an der Zeit, dass sich Haus- und Wohnungseigentümer Gedanken machen, wie sie durch Änderungen bzw. Anpassungen ihr eigenes Gebäude fit für die Zukunft machen können. Dabei ist zu bedenken, dass bei einem Gebäude jede Änderung auch eine Verschiebung beziehungsweise Änderung an einer anderen Stelle bewirkt. Alle energiesparenden Maßnahmen belasten den Geldbeutel. Die Kosten für Material, Handwerker etc. fallen sofort an, die entstehenden Einsparungen, z. B. bei den Strom- und Heizkosten, machen sich aber erst im Laufe der Zeit bemerkbar. Es gilt also zu entscheiden, welche Maßnahmen eignen sich und sind gut umsetzbar? Welche (gesetzlichen) Verpflichtungen haben Immobilieneigentümer? Dieses Buch hilft dabei, rechtliche Grundlagen und die eigenen Vorstellungen in Einklang zu bringen. , Lüfterkupplungen > Motorkühlung , Erscheinungsjahr: 202311, Produktform: Kartoniert, Titel der Reihe: Bau-Rat##, Autoren: Kohlbecker, Günter, Seitenzahl/Blattzahl: 96, Abbildungen: Grafiken und Tabellen, Keyword: Architekt; Brennstoffe; Dämmung; Einfamilienhaus; Einsparung; Energieberater; Energieeinspargesetz; Energiegesetz; Energiesparen; GEG; Gasheizung; Gebäude; Gebäudeenergiegesetz; Gesetz; Handwerker; Haus; Hausbesitzer; Hauseigentümer; Heizen; Heizkosten; Heizung; Heizungsgesetz; Immobilie; Immobilienbesitzer; Ingenieur; Klimaanlage; Mehrfamilienhaus; Pelletheizung; Pellets; Stromkosten; Umweltschutz; Verordnung; Wohngebäude; Wohnung; Wärmepumpe; Ölheizung, Fachschema: Nachhaltigkeit~Sustainable Development~Umwelt / Schutz, Umweltschutz~Renovierung~Technologie, Fachkategorie: Hausrenovierung und -ausbau~Technologie, allgemein, Warengruppe: HC/Technik allgemein, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 233, Breite: 169, Höhe: 15, Gewicht: 207, Produktform: Klappenbroschur, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,24,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
King, Stephen: Blutige NachrichtenBlutige Nachrichten , Blutig. Apokalyptisch. Dramatisch. Bizarr. In der Vorweihnachtszeit richtet eine Paketbombe an einer Schule nahe Pittsburgh ein Massaker an. Kinder sterben. Holly Gibney verfolgt die furchtbaren Nachrichten im Fernsehen. Der Reporter vor Ort erinnert sie an den gestaltwandlerischen Outsider, den sie glaubt vor nicht allzu langer Zeit zur Strecke gebracht zu haben. Ist jene monströse, sich von Furcht nährende Kreatur wieder erwacht? Die titelgebenden Geschichte "Blutige Nachrichten" - eine Stand-alone-Fortsetzung des Bestsellers "Der Outsider" - ist nur einer von vier Kurzromanen in Stephen Kings neuer Kollektion, die uns an ebenso fürchterliche wie faszinierende Orte entführt. Mit einem Nachwort des Autors zur Entstehung jeder einzelnen Geschichte. Ungekürzte Lesung mit David Nathan 2 MP3-CDs, ca. 16h 21min , Manueller Starter > Motorstarter , Auflage: Ungekürzte Lesung, Erscheinungsjahr: 20200810, Produktform: Software, Inhalt/Anzahl: 2, Autoren: King, Stephen, Übersetzung: Kleinschmidt, Bernhard, Vorleser: Nathan, David, Edition: UBR, Auflage/Ausgabe: Ungekürzte Lesung, Keyword: bestseller; bestsellerliste; bill hodges; cuco; grippevirus; horror; hörbuch; krimi; kriminalromane; krimis; mr mercedes; new york times bestseller; outsider; spiegel bestseller; spiegel-bestseller; spiegelbestseller; thriller; weltuntergang, Fachschema: Amerikanische Belletristik / Kriminalroman~Hörbuch / Kriminalroman~Horror / Romane, Erzählungen, Heftromane, Fachkategorie: Thriller / Spannung~Kriminalromane und Mystery, Warengruppe: AUDIO/Belletristik/Kriminalromane, Fachkategorie: Zeitgenössische Horrorliteratur, Thema: Nervenkitzeln, Sekunden: 981, Text Sprache: ger, Originalsprache: eng, UNSPSC: 85234920, Warenverzeichnis für die Außenhandelsstatistik: 85234920, Verlag: Random House Audio, Verlag: Random House Audio, Verlag: Random House Audio, Länge: 147, Breite: 141, Höhe: 10, Gewicht: 106, Produktform: MP3, Genre: Hörbücher, Genre: Hörbuch, Alternatives Format EAN: 9783453273078 9783641265250 9783837152913, Herkunftsland: DEUTSCHLAND (DE), Katalog: Gesamtkatalog, Katalog: LIB_MEDIEN, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0012, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Audio / Video, Unterkatalog: Hörbücher, Unterkatalog: Lagerartikel, WolkenId: 233218720,75 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Wie beeinflussen digitale Inhalte das Nutzerverhalten in Bezug auf soziale Medien, E-Commerce und Online-Unterhaltung?
Digitale Inhalte beeinflussen das Nutzerverhalten in sozialen Medien, indem sie ansprechende und relevante Inhalte bereitstellen, die die Nutzer dazu ermutigen, sich zu engagieren, zu teilen und zu interagieren. Im E-Commerce führen digitale Inhalte dazu, dass Nutzer Produkte und Dienstleistungen entdecken, vergleichen und kaufen können, indem sie ihnen detaillierte Informationen, Bewertungen und Empfehlungen bieten. In der Online-Unterhaltung beeinflussen digitale Inhalte das Nutzerverhalten, indem sie personalisierte und vielfältige Inhalte anbieten, die die Nutzer dazu anregen, mehr Zeit online zu verbringen und sich mit verschiedenen Formen der Unterhaltung zu beschäftigen. Insgesamt tragen digitale Inhalte dazu bei, das Nutzerverhalten in sozialen **
-
Welche Vorteile bieten digitale Inhalte im Vergleich zu physischen Medien? Wie beeinflussen digitale Inhalte unsere tägliche Interaktion mit Informationen und Unterhaltung?
Digitale Inhalte bieten den Vorteil der sofortigen Verfügbarkeit, der einfachen Speicherung und des platzsparenden Zugriffs. Sie ermöglichen es uns, Informationen und Unterhaltung jederzeit und überall abzurufen, zu teilen und zu konsumieren. Dadurch beeinflussen sie unsere tägliche Interaktion mit Medien, indem sie sie flexibler, personalisierter und interaktiver gestalten. **


Welche verschiedenen Online-Dienste nutzen Sie häufig für den Zugriff auf Unterhaltung, Informationen oder Kommunikation?
Ich nutze häufig Netflix für Unterhaltung, Google für Informationen und WhatsApp für Kommunikation. **
Wie beeinflussen On-Demand-Inhalte das Nutzerverhalten und die Konsumgewohnheiten in den Bereichen Streaming, Fernsehen und Online-Medien?
On-Demand-Inhalte ermöglichen es den Nutzern, ihre Lieblingsinhalte jederzeit und überall anzusehen, was zu einer erhöhten Flexibilität und Bequemlichkeit führt. Dies hat dazu geführt, dass viele Nutzer traditionelle Fernsehgewohnheiten aufgeben und stattdessen auf Streaming-Dienste umsteigen. Darüber hinaus haben On-Demand-Inhalte dazu beigetragen, dass Nutzer mehr personalisierte und zielgerichtete Inhalte konsumieren, da sie ihre eigenen Playlists erstellen und Empfehlungen basierend auf ihrem individuellen Geschmack erhalten können. Schließlich haben On-Demand-Inhalte auch das Nutzerverhalten beeinflusst, indem sie zu einem verstärkten Binge-Watching geführt haben, da Nutzer ganze Serienstaffeln oder Filmreihen in einem durchgehenden **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schülerkalender und InformationenEs Handelt Sich Um Einen Schülerkalender Für Die Weiter Führende Schule, Sowie Studium Es Beinhaltet Ein Notfallplan 'name, Anschrift, Telefon, Gesundheit, Emotion, Schule, Ziele, Hausarbeit, Taschengeld, Freunde' Ferienkalender Notenübersicht...25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Mikrofon "Nachrichten"Mikrofon Nachrichten – Newsflash: Dieses Must-have dürfen sich fleißige Faschingsreporter nicht entgehen lassen!Besonderheiten: mit Aufschrift NEWS channelLieferumfang: MikrofonDetails: Kunststoff-Mikrofon mit SchaumstoffGrößenhinweis: 25 cmFarbe: rot/weiß/schwarzAls unerschrockener Reporter berichten Sie live und in Farbe über das aktuelle Faschingstreiben. Furchtlos interviewen Sie Geister und Dämonen, drehen Dokumentation über das Faschings-Tierreich oder decken Ungerechtigkeiten bei Hofe auf! Egal, für welche Story Sie sich entscheiden, mit Ihrem täuschend echt aussehenden Mikrofon erleben Sie bestimmt Faschingsabenteuer, über die es sich zu berichten lohnt!6,95 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Kohlbecker, Günter: Gebäudeenergiegesetz Informationen für ImmobilieneigentümerGebäudeenergiegesetz Informationen für Immobilieneigentümer , Die Erhöhung der Treibhausgase in der Atmosphäre entsteht unter anderem durch das Verbrennen fossiler Brennstoffe, z. B. durch das Heizen in Wohngebäuden. Ebenso ist erkennbar, dass die Klimaerwärmung auch die Forderung nach kühlen Räumen ankurbelt und somit ein Mehrfaches an Energie verbraucht wird. Die Konsequenz daraus ist für uns, die Art des Heizens auf Klimaneutralität umzustellen und auch das Umfeld gegen die Erwärmung zu wappnen. Ein Schwerpunkt gibt die Regierung beim Thema Heizung vor. Also ist es an der Zeit, dass sich Haus- und Wohnungseigentümer Gedanken machen, wie sie durch Änderungen bzw. Anpassungen ihr eigenes Gebäude fit für die Zukunft machen können. Dabei ist zu bedenken, dass bei einem Gebäude jede Änderung auch eine Verschiebung beziehungsweise Änderung an einer anderen Stelle bewirkt. Alle energiesparenden Maßnahmen belasten den Geldbeutel. Die Kosten für Material, Handwerker etc. fallen sofort an, die entstehenden Einsparungen, z. B. bei den Strom- und Heizkosten, machen sich aber erst im Laufe der Zeit bemerkbar. Es gilt also zu entscheiden, welche Maßnahmen eignen sich und sind gut umsetzbar? Welche (gesetzlichen) Verpflichtungen haben Immobilieneigentümer? Dieses Buch hilft dabei, rechtliche Grundlagen und die eigenen Vorstellungen in Einklang zu bringen. , Lüfterkupplungen > Motorkühlung , Erscheinungsjahr: 202311, Produktform: Kartoniert, Titel der Reihe: Bau-Rat##, Autoren: Kohlbecker, Günter, Seitenzahl/Blattzahl: 96, Abbildungen: Grafiken und Tabellen, Keyword: Architekt; Brennstoffe; Dämmung; Einfamilienhaus; Einsparung; Energieberater; Energieeinspargesetz; Energiegesetz; Energiesparen; GEG; Gasheizung; Gebäude; Gebäudeenergiegesetz; Gesetz; Handwerker; Haus; Hausbesitzer; Hauseigentümer; Heizen; Heizkosten; Heizung; Heizungsgesetz; Immobilie; Immobilienbesitzer; Ingenieur; Klimaanlage; Mehrfamilienhaus; Pelletheizung; Pellets; Stromkosten; Umweltschutz; Verordnung; Wohngebäude; Wohnung; Wärmepumpe; Ölheizung, Fachschema: Nachhaltigkeit~Sustainable Development~Umwelt / Schutz, Umweltschutz~Renovierung~Technologie, Fachkategorie: Hausrenovierung und -ausbau~Technologie, allgemein, Warengruppe: HC/Technik allgemein, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 233, Breite: 169, Höhe: 15, Gewicht: 207, Produktform: Klappenbroschur, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,24,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
King, Stephen: Blutige NachrichtenBlutige Nachrichten , Blutig. Apokalyptisch. Dramatisch. Bizarr. In der Vorweihnachtszeit richtet eine Paketbombe an einer Schule nahe Pittsburgh ein Massaker an. Kinder sterben. Holly Gibney verfolgt die furchtbaren Nachrichten im Fernsehen. Der Reporter vor Ort erinnert sie an den gestaltwandlerischen Outsider, den sie glaubt vor nicht allzu langer Zeit zur Strecke gebracht zu haben. Ist jene monströse, sich von Furcht nährende Kreatur wieder erwacht? Die titelgebenden Geschichte "Blutige Nachrichten" - eine Stand-alone-Fortsetzung des Bestsellers "Der Outsider" - ist nur einer von vier Kurzromanen in Stephen Kings neuer Kollektion, die uns an ebenso fürchterliche wie faszinierende Orte entführt. Mit einem Nachwort des Autors zur Entstehung jeder einzelnen Geschichte. Ungekürzte Lesung mit David Nathan 2 MP3-CDs, ca. 16h 21min , Manueller Starter > Motorstarter , Auflage: Ungekürzte Lesung, Erscheinungsjahr: 20200810, Produktform: Software, Inhalt/Anzahl: 2, Autoren: King, Stephen, Übersetzung: Kleinschmidt, Bernhard, Vorleser: Nathan, David, Edition: UBR, Auflage/Ausgabe: Ungekürzte Lesung, Keyword: bestseller; bestsellerliste; bill hodges; cuco; grippevirus; horror; hörbuch; krimi; kriminalromane; krimis; mr mercedes; new york times bestseller; outsider; spiegel bestseller; spiegel-bestseller; spiegelbestseller; thriller; weltuntergang, Fachschema: Amerikanische Belletristik / Kriminalroman~Hörbuch / Kriminalroman~Horror / Romane, Erzählungen, Heftromane, Fachkategorie: Thriller / Spannung~Kriminalromane und Mystery, Warengruppe: AUDIO/Belletristik/Kriminalromane, Fachkategorie: Zeitgenössische Horrorliteratur, Thema: Nervenkitzeln, Sekunden: 981, Text Sprache: ger, Originalsprache: eng, UNSPSC: 85234920, Warenverzeichnis für die Außenhandelsstatistik: 85234920, Verlag: Random House Audio, Verlag: Random House Audio, Verlag: Random House Audio, Länge: 147, Breite: 141, Höhe: 10, Gewicht: 106, Produktform: MP3, Genre: Hörbücher, Genre: Hörbuch, Alternatives Format EAN: 9783453273078 9783641265250 9783837152913, Herkunftsland: DEUTSCHLAND (DE), Katalog: Gesamtkatalog, Katalog: LIB_MEDIEN, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0012, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Audio / Video, Unterkatalog: Hörbücher, Unterkatalog: Lagerartikel, WolkenId: 233218720,75 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie beeinflussen digitale Inhalte das Nutzerverhalten in Bezug auf soziale Medien, E-Commerce und Online-Unterhaltung?
Digitale Inhalte beeinflussen das Nutzerverhalten in sozialen Medien, indem sie ansprechende und relevante Inhalte bereitstellen, die die Nutzer dazu ermutigen, sich zu engagieren, zu teilen und zu interagieren. Im E-Commerce führen digitale Inhalte dazu, dass Nutzer Produkte und Dienstleistungen entdecken, vergleichen und kaufen können, indem sie ihnen detaillierte Informationen, Bewertungen und Empfehlungen bieten. In der Online-Unterhaltung beeinflussen digitale Inhalte das Nutzerverhalten, indem sie personalisierte und vielfältige Inhalte anbieten, die die Nutzer dazu anregen, mehr Zeit online zu verbringen und sich mit verschiedenen Formen der Unterhaltung zu beschäftigen. Insgesamt tragen digitale Inhalte dazu bei, das Nutzerverhalten in sozialen **
-
Welche Vorteile bieten digitale Inhalte im Vergleich zu physischen Medien? Wie beeinflussen digitale Inhalte unsere tägliche Interaktion mit Informationen und Unterhaltung?
Digitale Inhalte bieten den Vorteil der sofortigen Verfügbarkeit, der einfachen Speicherung und des platzsparenden Zugriffs. Sie ermöglichen es uns, Informationen und Unterhaltung jederzeit und überall abzurufen, zu teilen und zu konsumieren. Dadurch beeinflussen sie unsere tägliche Interaktion mit Medien, indem sie sie flexibler, personalisierter und interaktiver gestalten. **
-
Welche verschiedenen Online-Dienste nutzen Sie häufig für den Zugriff auf Unterhaltung, Informationen oder Kommunikation?
Ich nutze häufig Netflix für Unterhaltung, Google für Informationen und WhatsApp für Kommunikation. **
-
Wie beeinflussen On-Demand-Inhalte das Nutzerverhalten und die Konsumgewohnheiten in den Bereichen Streaming, Fernsehen und Online-Medien?
On-Demand-Inhalte ermöglichen es den Nutzern, ihre Lieblingsinhalte jederzeit und überall anzusehen, was zu einer erhöhten Flexibilität und Bequemlichkeit führt. Dies hat dazu geführt, dass viele Nutzer traditionelle Fernsehgewohnheiten aufgeben und stattdessen auf Streaming-Dienste umsteigen. Darüber hinaus haben On-Demand-Inhalte dazu beigetragen, dass Nutzer mehr personalisierte und zielgerichtete Inhalte konsumieren, da sie ihre eigenen Playlists erstellen und Empfehlungen basierend auf ihrem individuellen Geschmack erhalten können. Schließlich haben On-Demand-Inhalte auch das Nutzerverhalten beeinflusst, indem sie zu einem verstärkten Binge-Watching geführt haben, da Nutzer ganze Serienstaffeln oder Filmreihen in einem durchgehenden **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.